هجمات حجب الخدمة (DDoS): كيف تعمل خدمات الحماية السحابية على صدها؟
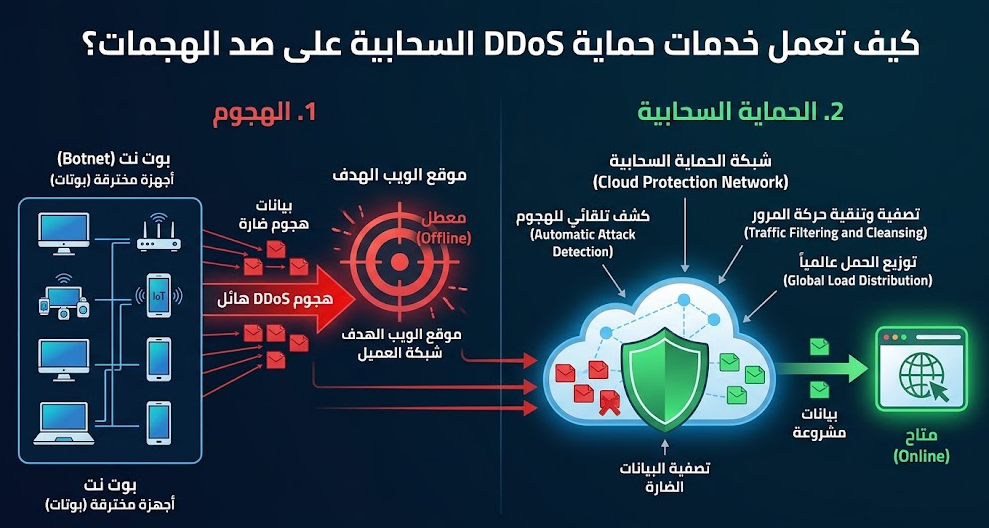
تُعد هجمات حجب الخدمة الموزعة DDoS من أبرز التهديدات التي تستهدف توافر المواقع والتطبيقات والخدمات المتصلة بالإنترنت. وبدلاً من محاولة سرقة البيانات بالضرورة، يركز هذا النوع من الهجمات عادةً على إغراق الخدمة بحجم كبير من حركة المرور أو الطلبات، بما قد يؤدي إلى بطء شديد أو انقطاع مؤقت للمستخدمين الحقيقيين.
في هذا الدليل نشرح مفهوم هجمات DDoS بصورة دفاعية ومبسطة، ونوضح كيف تعمل خدمات الحماية السحابية من DDoS على اكتشاف الحركة غير الطبيعية وامتصاصها وتصفيتها قبل وصولها إلى البنية التحتية الأصلية.
ما هي هجمات DDoS؟
DDoS اختصار لعبارة Distributed Denial of Service، أي هجوم حجب الخدمة الموزع. يعتمد المفهوم على إرسال حركة مرور أو طلبات من مصادر متعددة باتجاه خدمة مستهدفة، بهدف استنزاف مورد محدود مثل سعة الاتصال أو قدرة الخادم على معالجة الاتصالات والطلبات.
وصف الهجوم بأنه «موزع» يعني أن الحركة قد تأتي من عدد كبير من المصادر بدلاً من جهاز واحد، ما يجعل التمييز بين المستخدمين الحقيقيين والحركة الضارة أكثر تعقيداً.
ما الفرق بين DoS وDDoS؟
يشير DoS بصورة عامة إلى محاولة تعطيل خدمة عبر استنزاف مواردها، بينما يشير DDoS إلى هجوم موزع تأتي فيه الحركة من مصادر متعددة. لهذا السبب، قد تحتاج مواجهة DDoS إلى بنية دفاعية موزعة وقادرة على التعامل مع أحجام كبيرة من البيانات.
ما الأنواع الرئيسية لهجمات DDoS؟
1. الهجمات الحجمية Volumetric Attacks
تهدف إلى استهلاك سعة الاتصال المتاحة عبر كميات كبيرة من حركة الشبكة. في هذه الحالة تصبح القدرة على استيعاب الحركة وتصفيتها على نطاق واسع جزءاً أساسياً من الدفاع.
2. هجمات البروتوكولات
تستهدف موارد مرتبطة بطبقات الشبكة أو إدارة الاتصالات، وقد تؤثر في أجهزة الشبكات أو مكونات وسيطة أو الخوادم إذا لم تتوفر آليات مناسبة للحد من الحركة غير الطبيعية.
3. هجمات طبقة التطبيقات
تركز على التطبيقات والخدمات التي يراها المستخدم، مثل مواقع الويب وواجهات API. وقد تبدو بعض الطلبات قريبة من الاستخدام الطبيعي، لذلك يعتمد اكتشافها على تحليل أنماط الحركة والسلوك والسياق وليس على حجم البيانات فقط.
كيف تعرف خدمة الحماية السحابية أن هناك هجوم DDoS؟
تراقب منصات الحماية السحابية مؤشرات متعددة، مثل معدل الطلبات، وأنماط الاتصال، والتغيرات المفاجئة في حركة المرور، وخصائص الطلبات مقارنةً بالسلوك المعتاد. وقد تستخدم قواعد ثابتة وتحليلاً إحصائياً وتقنيات آلية للمساعدة في التمييز بين الزيادة المشروعة في عدد الزوار والنشاط الضار.
وهذه نقطة مهمة: الارتفاع الكبير في الزيارات لا يعني تلقائياً وجود هجوم. فقد ينتج عن خبر عاجل أو حملة تسويقية أو حدث يجذب عدداً كبيراً من المستخدمين الحقيقيين.
كيف تعمل خدمات الحماية السحابية ضد DDoS؟
توجيه الحركة عبر شبكة الحماية
في العديد من البنى، تمر حركة الزوار عبر شبكة موزعة تابعة لمزود الحماية قبل وصولها إلى الخادم الأصلي. يسمح ذلك بفحص الحركة والتعامل مع الأنماط غير المرغوبة بعيداً عن البنية الأصلية.
امتصاص الارتفاعات الكبيرة في حركة المرور
تتميز الخدمات السحابية واسعة النطاق بوجود نقاط حضور وبنية شبكية موزعة. هذه السعة تساعد على التعامل مع ارتفاعات في الحركة أكبر مما يستطيع خادم منفرد أو اتصال مركز بيانات صغير تحمله.
تنقية Scrubbing لحركة الشبكة
تُستخدم أنظمة التنقية لتحليل حركة المرور وتصفية الجزء الذي تصنفه آليات الحماية على أنه ضار، مع تمرير الحركة المشروعة نحو الخدمة المستهدفة قدر الإمكان.
تحديد معدل الطلبات Rate Limiting
يمكن وضع حدود لمعدلات الطلبات في سيناريوهات معينة، خصوصاً على المسارات أو واجهات API الحساسة. الهدف هو تقليل إساءة استخدام الموارد مع تجنب التأثير غير الضروري في المستخدمين الطبيعيين.
جدار حماية تطبيقات الويب WAF
يساعد Web Application Firewall في فحص طلبات الويب وتطبيق قواعد على مستوى HTTP والتطبيق. وهو ليس بديلاً عن جميع طبقات حماية DDoS، لكنه يمكن أن يكون جزءاً مهماً من استراتيجية متعددة الطبقات، خصوصاً عند التعامل مع حركة تستهدف التطبيق.
التحديات والتحقق من العملاء
قد تستخدم بعض المنصات آليات تحقق أو تحديات عند الاشتباه بحركة آلية. ويجب ضبط هذه الوسائل بعناية حتى لا تتحول الحماية نفسها إلى عائق أمام المستخدمين الحقيقيين أو محركات البحث المشروعة.
ما دور CDN في مواجهة هجمات DDoS؟
شبكة توصيل المحتوى CDN توزع المحتوى والخدمات عبر مواقع جغرافية متعددة، ما يقلل الاعتماد على نقطة واحدة لخدمة جميع الزوار. كما يمكن للتخزين المؤقت تقليل عدد الطلبات التي تحتاج فعلياً إلى الوصول إلى الخادم الأصلي.
لكن استخدام CDN وحده لا يعني تلقائياً توفير حماية كاملة من جميع أنواع DDoS. مستوى الحماية يعتمد على قدرات المزود، وطريقة إعداد DNS والتوجيه، وسياسات التخزين المؤقت، وحماية عنوان الخادم الأصلي، وخصائص التطبيق.
لماذا يجب حماية الخادم الأصلي Origin Server؟
حتى عند استخدام خدمة حماية سحابية، قد تبقى البنية معرضة للخطر إذا كان عنوان الخادم الأصلي مكشوفاً ويمكن الوصول إليه مباشرة متجاوزاً طبقة الحماية. لذلك تتضمن البنية الدفاعية الجيدة عادةً تقييد الوصول إلى الخادم الأصلي بحيث تأتي حركة الويب المطلوبة عبر شبكات أو آليات موثوقة وفق تصميم الخدمة.
كيف تستعد لهجمات DDoS بصورة دفاعية؟
- راقب الأداء باستمرار: أنشئ خطاً أساسياً لمعدلات الزيارات واستهلاك الموارد حتى يصبح اكتشاف السلوك غير المعتاد أسهل.
- استخدم بنية موزعة عند الحاجة: يمكن لخدمات CDN والحماية السحابية تقليل الاعتماد على خادم واحد.
- اضبط Rate Limiting بعناية: طبّق حدوداً مناسبة على النقاط التي يمكن إساءة استخدامها دون الإضرار بالمستخدم الطبيعي.
- احمِ الخادم الأصلي: قلل إمكانية تجاوز طبقة الحماية والوصول المباشر إلى البنية الخلفية.
- جهز خطة استجابة: حدد مسبقاً المسؤوليات وقنوات التواصل والإجراءات التي يجب اتباعها أثناء الحوادث.
- راقب السجلات والتنبيهات: تساعد السجلات والمقاييس في فهم طبيعة الحادث واتخاذ قرارات مبنية على البيانات.
- اختبر المرونة بشكل مشروع: يجب إجراء اختبارات التحمل فقط على أنظمة تملكها أو لديك تصريح واضح لاختبارها، ووفق شروط مزود الاستضافة والحماية.
هل يمكن منع هجمات DDoS بنسبة 100%؟
لا توجد آلية تضمن منع جميع حالات حجب الخدمة في كل الظروف. الهدف الواقعي هو رفع قدرة الخدمة على الصمود، واكتشاف الهجوم بسرعة، وتقليل أثره، واستعادة الأداء الطبيعي بأسرع وقت ممكن.
كما أن فعالية الحماية تعتمد على عوامل عديدة، منها حجم الهجوم ونوعه، وتصميم التطبيق، وسعة الشبكة، وإعدادات الحماية، وقدرات مزود الخدمة.
أسئلة شائعة عن DDoS والحماية السحابية
هل كل ارتفاع مفاجئ في الزيارات يعتبر هجوم DDoS؟
لا. الارتفاع قد يكون شرعياً، ولذلك تحتاج أنظمة الحماية إلى تحليل السياق والأنماط قبل اتخاذ قرارات الحظر.
هل جدار الحماية التقليدي كافٍ لمواجهة DDoS؟
ليس دائماً. إذا كانت الحركة أكبر من سعة الاتصال نفسها، فقد يحدث التشبع قبل أن يتمكن جدار الحماية المحلي من معالجة المشكلة. لهذا تُستخدم حلول موزعة تعمل في نقاط أبعد عن الخادم المستهدف.
هل خدمات الحماية السحابية تؤثر في المستخدمين الحقيقيين؟
قد تؤدي القواعد شديدة الصرامة إلى حظر أو إبطاء حركة مشروعة. لذلك يجب مراقبة النتائج وضبط السياسات لتحقيق توازن بين الحماية وسهولة الوصول.
هل الشركات الصغيرة تحتاج إلى حماية من DDoS؟
يعتمد ذلك على أهمية توفر الخدمة ومستوى المخاطر. المواقع والخدمات التي يعتمد عليها العملاء أو الأعمال قد تستفيد من طبقات حماية مناسبة حتى لو كانت البنية صغيرة، مع اختيار الحل بحسب الاحتياج والميزانية.
الخلاصة
تعتمد هجمات DDoS على استنزاف قدرة الشبكة أو الخادم أو التطبيق على خدمة المستخدمين الحقيقيين. وتواجه خدمات الحماية السحابية هذه الهجمات عبر مزيج من الشبكات الموزعة، وتحليل حركة المرور، والتنقية، وتحديد المعدلات، وحماية التطبيقات.
الحماية الفعالة لا تعتمد على أداة واحدة، بل على تصميم دفاعي متعدد الطبقات يجمع بين المراقبة المستمرة، وحماية الخادم الأصلي، والإعداد الصحيح لخدمات CDN وWAF والحماية من DDoS، إضافة إلى وجود خطة واضحة للاستجابة للحوادث.
تنبيه: هذا المحتوى توعوي ودفاعي. يجب إجراء أي اختبارات أمنية أو اختبارات ضغط فقط على أنظمة تملكها أو لديك تصريح صريح لاختبارها.