ما هو تسريب الـ DNS (DNS Leak) وكيف تختبر اتصالك وتحمي خصوصيتك؟
ما هو تسريب الـ DNS (DNS Leak) وكيف تختبر اتصالك وتحمي خصوصيتك؟ عند استخدام شبكة افتراضية خاصة (VPN) أو أدوات التشفير المختلفة، يفترض معظم المستخدمين أن حركة مرور البيانات وهويتهم على الإنترنت أصبحت محمية بالكامل. ومع ذلك، قد تظل هناك ثغرة خفية تُعرف بـ تسريب الـ DNS (DNS Leak)، والتي كفيلة بكشف المواقع التي تزورها لمزود خدمة الإنترنت (ISP) الخاص بك دون علمك.
1. ما هو تسريب الـ DNS (DNS Leak)؟
نظام أسماء النطاقات (DNS – Domain Name System) هو بمثابة “دليل الهاتف” للإنترنت، حيث يقوم بتحويل أسماء المواقع المكتوبة (مثل example.com) إلى عناوين IP رقمية يفهمها الجهاز.
في الحالة الطبيعية، يُرسل جهازك هذه الطلبات إلى خوادم الـ DNS الخاصة بمزود الخدمة. أما عند تفعيل الـ VPN، فمن المفترض أن تمر كافة طلبات الـ DNS داخل نفق مشفر لتصل إلى خوادم VPN آمنة. يحدث تسريب الـ DNS عندما يتجاوز الجهاز هذا النفق المشفر ويستمر في إرسال الطلبات إلى خوادم مزود الخدمة المحلي، مما يلغي الغرض الأساسي من استخدام الـ VPN.
2. مخاطر تسريب الـ DNS على خصوصيتك
- كشف سجل التصفح: يستطيع مزود الخدمة (ISP) أو أي طرف يراقب الشبكة معرفة جميع المواقع والتطبيقات التي تستخدمها.
- فقدان ميزة التخفي: رغم حجب عنوان الـ IP الفعلي الخاص بك، إلا أن خوادم الـ DNS المسربة توضح موقعك الجغرافي التقريبي وتفضح هويتك الرقمية.
- التعرض لسياسات حجب المحتوى: قد تفشل في تجاوز القيود الجغرافية أو الحجب الجغرافي لأن طلبات الـ DNS لا تزال تتم معالجتها داخل منطقتك المحلية.
3. الأسباب الشائعة لوقوع تسريب الـ DNS
- إعدادات شبكة غير مكيّفة بالكامل: خاصة في أنظمة التشغيل مثل Windows التي تحاول الاستجابة لطلبات DNS عبر جميع الواجهات المتاحة لزيادة السرعة.
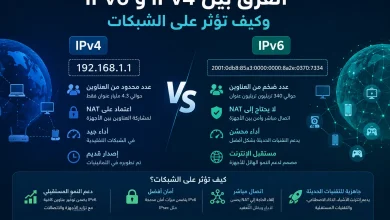
- عدم إجبار بروتوكول IPv6: قد يتجاهل بعض مقدمي خدمات الـ VPN طلبات IPv6، مما يؤدي إلى تسريب طلبات الـ DNS عبر بروتوكول IPv6 بينما يتم تشفير IPv4 فقط.
- تعديلات يدويّة غير صحيحة على الخوادم: تعيين خوادم DNS يدويًا على جهازك قد يتعارض أحيانًا مع إعدادات تطبيق الـ VPN.
4. كيف تختبر اتصالك وتكتشف وجود التسريب؟
يمكنك التأكد من أمان اتصالك بسهولة وبخطوات سريعة من خلال إجراء اختبار تسريب الـ DNS:
- قم بإيقاف تشغيل الـ VPN وافتح أحد مواقع الاختبار الشائعة مثل DNSLeakTest.com أو BrowserLeaks.
- لاحظ عنوان الـ IP واسم مزود الخدمة (ISP) الظاهرين على الشاشة.
- قم بتشغيل تطبيق الـ VPN واتصل بأي خادم (مثلاً في بلد آخر).
- قم بتحديث صفحة الاختبار وإجراء الاختبار الشامل (Standard or Extended Test).
النتيجة: إذا أظهر الاختبار اسم مزود الخدمة الأصلي الخاص بك أو خوادم تقع في بلدك الحقيقي، فهذا يعني وجود تسريب DNS. أما إذا أظهر خوادم تابعة لشركة الـ VPN وفي نفس الدولة المحددة، لاتصالك آمن تماماً.
5. كيف تحمي نفسك وتمنع تسريب الـ DNS؟
لحماية خصوصيتك وضمان عدم تسريب البيانات، اتبع النصائح التالية:
- استخدم خدمة VPN موثوقة: اختر شركات توفر ميزة “DNS Leak Protection” مدمجة افتراضياً في تطبيقاتها.
- تفعيل ميزة Kill Switch: هذه الميزة تقوم بقطع الاتصال بالإنترنت فوراً إذا انقطع الاتصال بـ VPN، مما يمنع تسرب البيانات.
- تعيين خوادم DNS آمنة ومستقلة: يمكنك تغيير خوادم الـ DNS على جهازك إلى خوادم تحترم الخصوصية مثل Cloudflare (
1.1.1.1) أو Google (8.8.8.8) للحد من تتبع مزود الخدمة المحلي. - تعطيل IPv6 إن لم تكن بحاجة إليه: إذا كانت خدمة الـ VPN لا تدعم IPv6 بشكل كامل، يُفضل تعطيل بروتوكول IPv6 من إعدادات محول الشبكة لحين توفره بشكل آمن.